


Los ciberataques contra los sistemas informáticos de las empresas japonesas, muchos de ellos impulsados por herramientas de inteligencia artificial, se han disparado, especialmente desde octubre. En apenas medio año se han filtrado datos personales de unos 260 millones de personas, una cifra acumulada que supera en más del doble la población de Japón.
Cualquiera puede verse afectado
Los ciberataques contra empresas van en aumento. Según datos publicados por la Comisión de Protección de Información Personal de Japón, desde abril se han filtrado unos 260 millones de registros de información personal. La situación se agravó especialmente en octubre, con 830 casos de acceso no autorizado notificados tan solo en la primera mitad del mes.
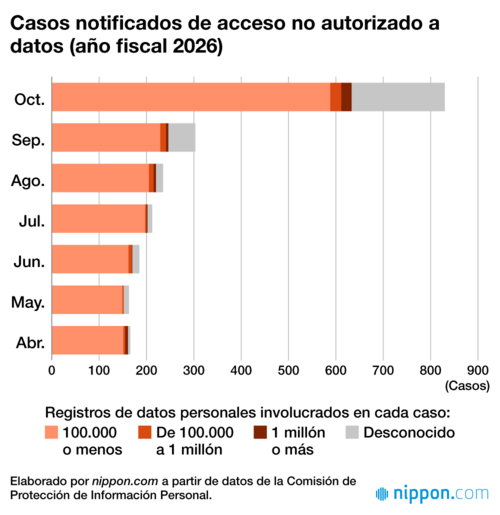
La Comisión de Protección de Información Personal, un organismo externo de la Oficina del Gabinete, exige a las empresas que notifiquen las filtraciones de datos personales en un plazo de tres a cinco días desde su detección. Ante el aumento de las filtraciones provocadas por ciberataques, la Comisión ha publicado por primera vez estadísticas preliminares sobre estos incidentes, elaboradas a partir de los informes presentados por las empresas.
Entre el 1 de abril y el 16 de octubre, la Comisión recibió notificaciones de 2.094 incidentes de filtración de datos, una cifra muy superior a los 1.256 casos registrados durante todo el año fiscal 2025. El número de incidentes mensuales se mantuvo por debajo de los 200 entre abril y junio, superó esa cifra en julio y continuó aumentando en los meses siguientes. En octubre, sin embargo, se notificaron 830 incidentes tan solo en los primeros 16 días del mes. De ellos, 588 afectaron a menos de 100.000 personas, 18 a entre 1 y 10 millones de personas y cuatro a más de 10 millones.
Se cree que muchas de estas filtraciones se llevaron a cabo con ayuda de herramientas de inteligencia artificial, que están demostrando una gran eficacia para analizar sistemas informáticos, detectar sus vulnerabilidades y aprovecharlas. Dado que numerosas empresas utilizan tanto infraestructuras propias como servicios en la nube, un solo ciberataque contra un proveedor puede provocar un efecto en cadena que afecte a múltiples compañías. Este tipo de incidentes es cada vez más frecuente.
- Tendencias en materia de violaciones de la seguridad de los datos, de la Comisión de Protección de Información Personal.