


日本型組織的特性所帶來的課題
透過上述事例分析,我們就可以看出日本型組織特有的以下課題,即「4個屏障」。
【書面請示的屏障】決策遲緩導致的危機
以書面請示制度為代表的日本傳統型決策流程雖然適合於平時的謹慎經營活動,但一旦遭遇網路攻擊之類的緊急情況,就會成為致命的弱點。比如曾經有過這樣一個事例,某製造業企業要緊急引入防範惡意程式的軟體,卻花費了長達兩週時間的審批流程,結果在這期間就遭到攻擊,造成了相當的損失。
【成本的屏障】對安全投資的消極態度
日本型組織依然存在將安全投資視作「成本中心」(消耗成本卻不產生利潤的部門)的強烈傾向。某大企業以全年10億日圓的規模「過大」為由,否決了安全投資方案,結果卻遭受了3倍以上的損失。而美國企業則將安全視作「業務促成因素」(business enabler),傾向於積極開展投資。
【輪調制度的屏障】對專業性的輕視
日本企業根深蒂固的輪調制度對培養安全領域專家造成了阻礙。某機電設備製造企業每兩年更換一次安全團隊的領隊,導致難以形成專業力量。與此相對,在美國的IT企業中,有些首席資訊安全官(CISO)任職超過10年,擁有與經營決策層相匹敵的專業性。
【沉默的屏障】對資訊公開的遲疑
日本企業普遍存在「在了解詳細情況之前不想公佈」這樣一種態度。但這種過於謹慎的處理方式有可能反而導致情況惡化。比如有這樣一個事例,某金融機構由於初期應對遲緩,導致客資洩漏問題嚴重化,補償成本達到了最初預想的10倍以上。
組織的領導層必須積極行動起來
日本企業的網路安全應對能力確實在提升。但從現狀來看,網路攻擊的進化速度遠遠超過了組織的變革速度。
日本型組織存在的課題或許並非一朝一夕能夠解決。但筆者堅信,透過發揮獨特優勢,靈活選擇國內外的「最佳解」,就可以建立起在世界上引以為傲的網路自愈能力。
在這一點上,決策人員等組織領導層的積極參與具有重要意義。網路安全不再只是IT部門的問題,而是已經成為整個組織的經營課題。
要想處理好這個課題,需要強化以下5點:
- 明確戰略定位
- 資源分配的最佳化
- 整合風險管理
- 促進企業文化改革
- 獲得利益相關者的信賴
領導層的領導力會在很大程度上影響組織的未來。現在正是需要果斷採取行動的時刻。
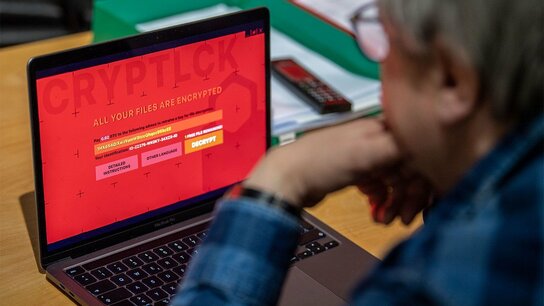
標題圖片:1名男子面對遭受了勒索軟體攻擊的電腦(DPA/PictureAlliance、路透社)

 其他語言閱讀