


日本企業顯露的脆弱性
【事例1】某大型出版集團缺乏透明性的應對措施
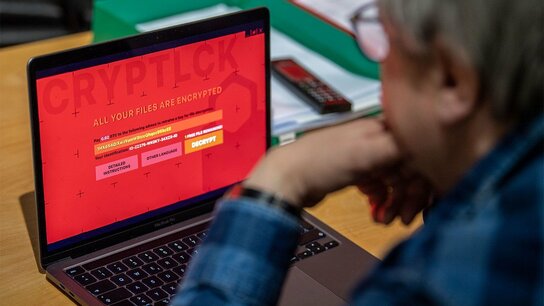
2024年6月某大型出版集團遭到勒索軟體攻擊的事例,突出反映了日本企業的脆弱性。當時該集團遭受了整個集團電腦系統崩潰、出版物配送工作癱瘓、相關視訊播放服務中斷等多重損失。
在這個事例上特別值得一提的是,公告遭受勒索軟體攻擊而導致顧客等個資洩漏事態的時間是在遭受攻擊後的大約3週左右。作為網路安全方面的戰略判斷,這是可以理解的,但與此同時,這也足以引發如何在資訊公開的時間性和透明性之間取得平衡的重要討論。
相較之下,歐美企業如果發生個資洩漏問題,通常要求按照監督管理或行業標準迅速公開資訊。比如,歐洲《通用資料保護條例》(GDPR)規定,一旦發生個資洩漏問題,企業必須在72小時以內上報,非常重視透明性。由於這樣的監督管理要求,歐美企業往往傾向於在較早階段公開訊息。
【事例2】某地方超市連鎖店長時間遭受損失
2024年2月,某地方超市連鎖店遭到勒索軟體攻擊,下單系統受到嚴重影響。按照該企業公佈的說法,恢復工作極為困難,完全恢復正常功能花費了大約兩個半月時間。
骨幹系統的癱瘓對供貨和促銷活動產生了相當的影響,但銷售時點資訊管理(POS)系統並未受到影響,店面銷售工作得以維持。與外界只能透過電話、傳真和郵寄方式聯絡,付款和退款採用了概算方式。透過這些替代措施,業務運轉雖然得以勉強維持,但效率大幅下降。
這個事例反映出,遭到勒索軟體攻擊後的恢復工作,是比單純恢復資料更複雜、更費時間的一個過程。尤其是骨幹系統遭到攻擊的情況下,其影響更為廣泛,恢復工作需要大量的時間和人力。
形成對比的是,美國某大型零售連鎖店在遭受勒索軟體攻擊後的恢復工作就較為迅速。檢測到攻擊行為後,該企業立刻啟用備份系統,在48小時以內部分恢復了主要業務系統。安全團隊同步鎖定了病毒感染路徑,修正強化了脆弱環節。不到1週時間,所有系統90%以上恢復了正常運轉。之所以能如此迅速恢復正常,得益於日常的準備、多個備份系統的維護,以及公司內外專家團隊的及時出動。
【事例3】某印刷IT解決方案企業的妥善應對與課題
2024年5月某印刷IT解決方案企業遭勒索軟體攻擊事件暴露出日本企業網路安全工作的進步和遺留的課題。這家企業是日本印刷行業的知名企業,尤其在面向金融機構和公共機構的票據和印刷品製造、寄送業務方面具有優勢,近年來還開始提供承接IT解決方案和客戶企業部分業務的BPO(商務流程外包)服務。
在這個事例上特別值得一提的是,企業在遭到攻擊後的第3天公佈了相關情況,之後也定期發佈最新進展。這表明其作為一家以對安全高度敏感的金融機構或公共機構為主要客戶的企業,充分認識到了資訊公開的重要性。而與此同時,針對個資洩漏的可能性,其在初期階段則表示「並未發現」,但在後來的調查中又不得不修改措辭稱「不能否定存在這種可能」,反映出初期階段收集和分析資訊的難度之大。
歐美國家提供同樣服務的企業,特別是面向金融機構或公共機構開展注重安全性的業務的企業,為了在事故發生後的初期階段迅速而準確地收集和分析資訊,都會積極引入專門的安全團隊和高效的分析工具。由此可以快速掌握個資或機密資料的洩漏風險,以便採取妥善的應對措施。在這樣的體制下,企業始終一邊維護和客戶之間的信賴關係,一邊努力按照行業標準及時公開資訊。

 其他語言閱讀