


外務省は30日、外部とのやりとりが可能な同省のネットワークに対する不正アクセスがあり、氏名やメールアドレスなど約3600件の個人情報が漏えいした可能性があると発表した。このうち外務省員以外の情報は約900件。機密性の高い情報は含まれていないという。
外務省によると、7月27日に不正アクセスを検知。直ちに遮断し、認証情報の無効化などの措置を取った。外部の専門事業者の協力を得て調査した結果、個人情報が外部に漏れた可能性があると判断した。これまでに個人情報の悪用など2次被害は確認されていない。
不正アクセスを受けたのは、外部とつながったネットワーク。機密性の高い情報を扱う省員間の閉域ネットワークは別にあり、パスポートや海外安全情報配信サービス「たびレジ」に関連する領事システムも、今回の不正アクセスの対象になっていないとしている。
担当の幹部は「第三者がメールサービス内における認証情報を窃取した」と明らかにした。漏えいの可能性がある外部の人には、個別に連絡して事情を説明する。
外務省は「ご迷惑とご心配をおかけし、深くおわび申し上げる」と陳謝。再発防止のため、アクセス制御や認証方法の見直し、監視の強化、情報セキュリティー教育の徹底に務めるとした。
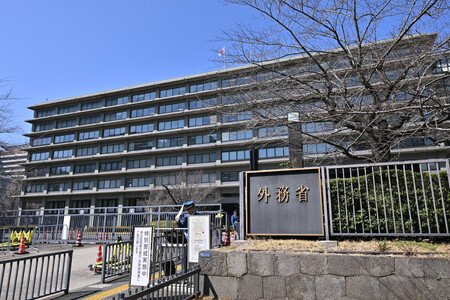
外務省=3月12日、東京都千代田区
[Copyright The Jiji Press, Ltd.]
 他の言語で読む