


Las filtraciones masivas de datos personales por ciberataques se suceden. Se apunta al uso malicioso de la inteligencia artificial (IA) como uno de los factores que explican el fuerte aumento de casos.
A finales de septiembre ya se había superado el total de 2025
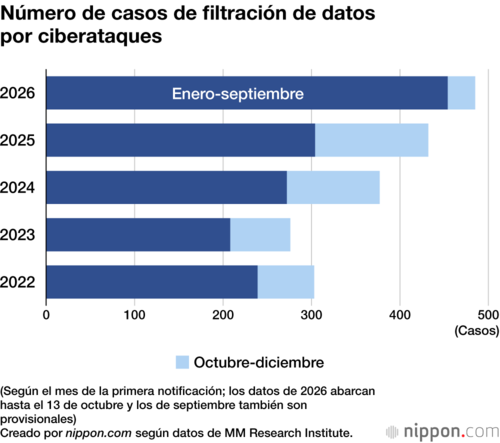
Según un estudio de la consultora de investigación de mercados MM Research Institute, entre enero y septiembre de este año se registraron 454 incidentes de filtración de datos por ciberataques, un 49 % más que los 304 del mismo período del año anterior. A 13 de octubre, el total acumulado ascendía a 485, por encima de los 432 registrados en todo 2025 y la cifra más alta de los últimos cinco años.

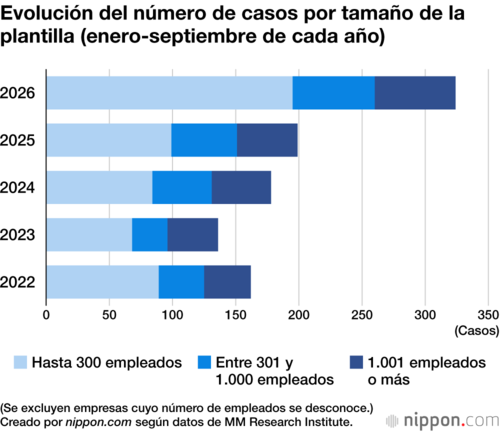
Por tamaño de las empresas afectadas entre enero y septiembre de 2026, aquellas que contaban con 300 empleados o menos registraron 195 incidentes, casi el doble que el año anterior. Entre las empresas de entre 301 y 1.000 empleados, el aumento fue del 25 %, y en las de 1.001 empleados o más, del 33 %.
Al analizar el origen de los incidentes registrados entre enero y septiembre de 2026 en las empresas de hasta 300 empleados, la causa más frecuente fue el cifrado de servidores mediante ransomware, con 45 casos, seguida del secuestro de cuentas de correo electrónico, redes sociales y chats de trabajo de los empleados, y de intrusiones mediante la explotación de vulnerabilidades del software.
Entre enero y septiembre de 2026 se registraron 164 incidentes cuya información publicada señalaba la implicación de terceros, como proveedores de servicios subcontratados o de servicios en la nube, lo que supone el 36 % del total. Parece estarse extendiendo un patrón de ataques contra pequeñas y medianas empresas integradas como proveedores en las cadenas de suministro de grandes compañías.
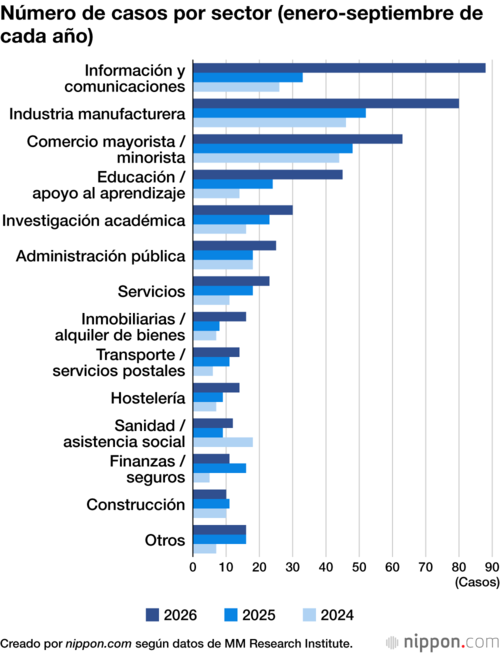
Por sectores, el de información y comunicaciones registró 88 incidentes entre enero y septiembre de 2026, unas 2,7 veces la cifra del mismo período de 2025. En empresas de software y servicios en la nube, así como en medios de comunicación, incluidas editoriales y empresas de radio y televisión, se sucedieron casos de accesos no autorizados a servicios en la nube, plataformas de desarrollo y cuentas de chats de trabajo, con una incidencia destacada de filtraciones de datos de empresas usuarias y lectores. En la industria manufacturera, los incidentes también aumentaron un 54 %, de 52 a 80. Según el estudio, destacan los casos de ransomware y los ataques contra servidores de sedes en el extranjero y de empresas del mismo grupo.
En el sector de educación y apoyo al aprendizaje, los incidentes pasaron de 24 a 45, aproximadamente 1,9 veces la cifra anterior. Según el estudio, en universidades y centros educativos también destacan el secuestro de cuentas y los ataques de phishing contra docentes, personal administrativo y estudiantes.
El estudio recopila y analiza los incidentes de filtración de datos por ciberataques (incluidos los casos en que existía la posibilidad de una filtración) publicados en las páginas web de empresas y organizaciones de Japón o en los medios de comunicación. El período analizado abarca desde enero de 2022 hasta el 13 de octubre de 2026. Tras cotejar los nombres de las organizaciones y los servicios y eliminar los duplicados, cada incidente se contabiliza en el mes de su primera notificación.
- Estudio sobre la evolución de las filtraciones de datos por ciberataques en Japón, MM Research Institute
(Imagen del encabezado: Photo AC.)

 Leer en otro idioma