


بلغت حالات تسرّب البيانات الناجمة عن الهجمات السيبرانية في اليابان أعلى مستوياتها خلال خمس سنوات بحلول منتصف أكتوبر/تشرين الأول 2026، متجاوزةً بالفعل إجمالي الحالات المسجلة في كل من السنوات السابقة، وسط تزايد الهجمات التي تستهدف الشركات الصغيرة.
زيادة غير مسبوقة في الهجمات
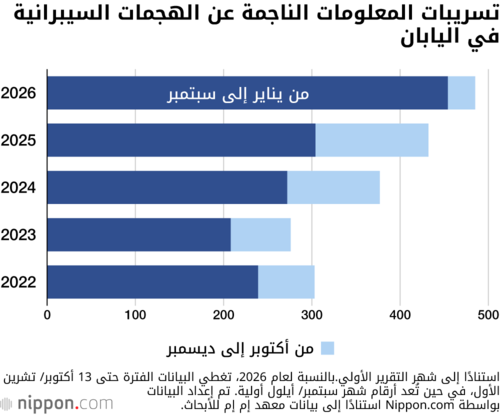
أظهر استطلاع أجرته شركة أبحاث السوق «إم إم ريسيرش إنستيتيوت»، ومقرها طوكيو، أن الهجمات السيبرانية تسببت في 454 حالة تسريب للمعلومات في اليابان خلال الفترة من يناير/كانون الثاني إلى سبتمبر/أيلول 2026، بزيادة قدرها 49% مقارنة بـ304 حالات خلال الفترة نفسها من العام السابق. وبحلول 13 أكتوبر/تشرين الأول، ارتفع العدد الإجمالي إلى 485 حالة، متجاوزًا بذلك إجمالي الحالات المسجلة خلال عام 2025 بأكمله، والبالغ 432 حالة، ليصل إلى أعلى مستوى له خلال خمس سنوات.

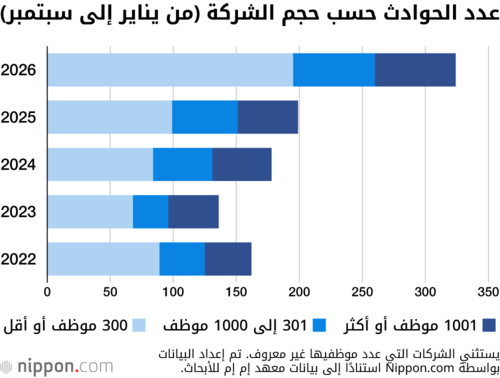
حسب حجم الشركة، سُجلت 195 حالة تسريب للمعلومات بين يناير/كانون الثاني وسبتمبر/أيلول 2026 لدى شركات لا يتجاوز عدد موظفيها 300 موظف، وهو ما يقارب ضعف العدد المسجل في الفترة نفسها من العام السابق. كما ارتفعت الحوادث التي طالت الشركات التي يتراوح عدد موظفيها بين 301 و1000 موظف بنسبة 25%، في حين زادت بنسبة 33% لدى الشركات التي تضم 1001 موظف أو أكثر.
أما حسب نقطة الدخول الأولية للهجمات، فقد كان تشفير الخوادم باستخدام برامج الفدية التهديد الأبرز للشركات الصغيرة والمتوسطة التي لا يتجاوز عدد موظفيها 300 موظف، إذ سُجلت 45 حالة من هذا النوع. وجاء بعد ذلك الاستيلاء على حسابات البريد الإلكتروني للموظفين أو حساباتهم على وسائل التواصل الاجتماعي أو منصات المحادثة في أماكن العمل، إلى جانب اختراق الأنظمة عبر استغلال الثغرات الأمنية في البرمجيات.
ومن بين الحوادث المبلغ عنها بين يناير/كانون الثاني وسبتمبر/أيلول 2026، شملت 164 حالة، أي ما يعادل 36% من الإجمالي، أطرافًا خارجية مثل الشركات المتعاقدة أو مزودي الخدمات السحابية. ويشير ذلك إلى اتساع نطاق الهجمات السيبرانية التي تستهدف الشركات الصغيرة والمتوسطة المرتبطة بسلاسل توريد الشركات الكبرى.
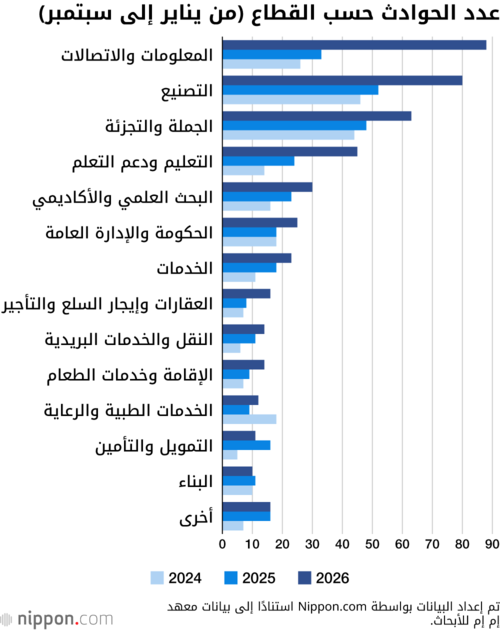
وأظهر تحليل الحوادث حسب القطاع أن الهجمات السيبرانية التي استهدفت قطاع المعلومات والاتصالات بلغت 88 حالة بين يناير/كانون الثاني وسبتمبر/أيلول 2026، بزيادة تقارب 2.7 ضعف مقارنة بالفترة نفسها من العام السابق. وكان مزودو البرمجيات والخدمات السحابية، إلى جانب المؤسسات الإعلامية، مثل دور النشر ومحطات البث، من بين الأهداف الرئيسية. وشملت الحوادث حالات عديدة من الوصول غير المصرح به إلى الخدمات السحابية ومنصات التطوير وحسابات المحادثات التجارية، ما أدى إلى تسريب بيانات تخص شركات العملاء والقراء. كما ارتفع عدد الحوادث التي طالت قطاع التصنيع بنسبة 54%، من 52 إلى 80 حالة. وأشار الاستطلاع إلى انتشار هجمات برامج الفدية والهجمات التي استهدفت الخوادم في المكاتب الخارجية وشركات المجموعات التابعة.
وفي قطاع التعليم ودعم التعلم، ارتفع عدد الحوادث إلى نحو 1.9 ضعف مستواه في العام السابق، من 24 إلى 45 حالة. وشهدت الجامعات والمدارس أيضًا عددًا ملحوظًا من حوادث التصيد الاحتيالي واختراق الحسابات التي طالت أعضاء هيئة التدريس والموظفين والطلاب.
- بيانات حول الهجمات السيبرانية (باللغة اليابانية) من معهد إم إم للأبحاث.
(النص الأصلي باللغة اليابانية، الترجمة من الإنكليزية)



 اقرأ أيضاً